El 3 de septiembre de 2026, CISA y el grupo de trabajo de ciberseguridad del G7 publicaron Prepararse para la era post-cuántica: una llamada a la acción. La firman las agencias de ciberseguridad de los siete miembros —la ANSSI francesa, el CSE canadiense, el BSI alemán, la ACN italiana, el NCO japonés, el NCSC británico y la propia CISA—, con la Comisión Europea y ENISA sentadas en la misma mesa.
El documento hace una cosa que las guías anteriores no hacían. Deja de tratar el riesgo cuántico como un problema de contratistas de defensa y de bancos y dice, sin rodeos, que afecta a todos los sectores, no solo a las infraestructuras críticas. Y añade que quien se retrase «puede perder ventaja competitiva o quedarse fuera de oportunidades de contratación, incluida la licitación pública».
Si llevas una empresa de quince personas, lo primero que piensas es, seguramente, que esto no va contigo. Ese instinto acierta en un 80%. El otro 20% te cuesta una tarde de trabajo, y compensa hacerlo ahora y no en 2029, cuando tu cliente más grande te mande un cuestionario de proveedor que no puedas responder.
Qué pide de verdad la llamada a la acción
Quita el lenguaje diplomático y quedan cinco prioridades: concienciar sobre el riesgo cuántico, construir estrategias nacionales, financiar la investigación, compartir conocimiento entre el sector público y el privado y —la que te toca a ti— incorporar los requisitos post-cuánticos a los procesos de ciberseguridad y de compra.
El documento técnico que acompaña al anterior, publicado el 1 de junio de 2026 bajo la presidencia canadiense del G7, es más concreto. Pide a las organizaciones un enfoque por fases y basado en el riesgo: inventariar sus activos criptográficos, mapear dependencias, actualizar la política de compras para exigir PQC y comprar productos con PQC integrada conforme toque renovar. Vuelve a leer la lista y fíjate en lo que no aparece: nadie te está diciendo que rehagas tu red este año.
La instrucción no es «cambia tu cifrado ya». Es «deja de comprar cosas que no se pueden actualizar y sabe dónde vive tu información sensible».
«Cosechar ahora, descifrar después»: la parte que ya te toca hoy
Todavía no hay ningún ordenador cuántico capaz de romper el cifrado de clave pública actual. La razón por la que el G7 quiere movimiento igualmente es un modelo de amenaza con un nombre feo: cosechar ahora, descifrar después (harvest now, decrypt later). Un atacante copia hoy datos cifrados —de un servidor, una copia de seguridad, un archivo de correo, un bucket S3 olvidado— y se los queda, porque el descifrado será posible en cuanto exista un ordenador cuántico criptográficamente relevante. El plan de transición de NIST, IR 8547, dice lo mismo con un lenguaje más seco y añade el dato que explica la prisa: pasar de un estándar a su integración completa en productos e infraestructura ha llevado históricamente entre diez y veinte años.
Así que la pregunta que decide si esto es tu problema no es «¿tengo yo un ordenador cuántico?». Es esta: ¿cuáles de mis archivos seguirían haciendo daño si alguien los leyera en 2036?
En la mayoría de las pymes la respuesta honesta es una lista corta. Contratos con condiciones poco habituales. Fórmulas de producto, recetas, planos de utillaje. Listas de clientes con precios. Todo lo sanitario, legal o financiero. Código fuente. Documentos de identidad escaneados en una carpeta compartida. Normalmente son cinco o diez sitios, no cinco mil, y ahí está precisamente la clave. El inventario es tan pequeño que la herramienta adecuada es una hoja de cálculo, no una consultora.
El cuestionario de proveedor es por donde te llega esto
El documento del G7 no lo vas a leer en tu bandeja de entrada. Vas a leer sus consecuencias en un formulario de compras de un cliente grande, un banco, una aseguradora o una licitación pública, que te preguntará si tu empresa tiene un plan de migración criptográfica. Esos formularios ya existen para ISO 27001 y para NIS2. El texto de septiembre de 2026 cambia el incentivo: en junio el grupo de trabajo pidió exigir PQC en las compras y en septiembre avisó de que no hacerlo puede costarte contratos.
Aquí está la parte incómoda. A un proveedor de software de cuatro personas y a un fabricante de cuatrocientas les hacen la misma pregunta, y solo uno de los dos puede pagarse dos semanas de consultoría. La respuesta que necesita una pyme no es un documento de estrategia. Es una página y una carpeta: qué guardas, quién se ocupa de tu cifrado y qué te contestaron tus proveedores cuando preguntaste. Eso responde al cuestionario de forma defendible, y se hace en una tarde.
Cuatro cosas que merece la pena hacer en los próximos 30 días
Ninguna implica tocar tu cifrado. Las cuatro te dejan pruebas que podrás reutilizar cuando alguien te pregunte.
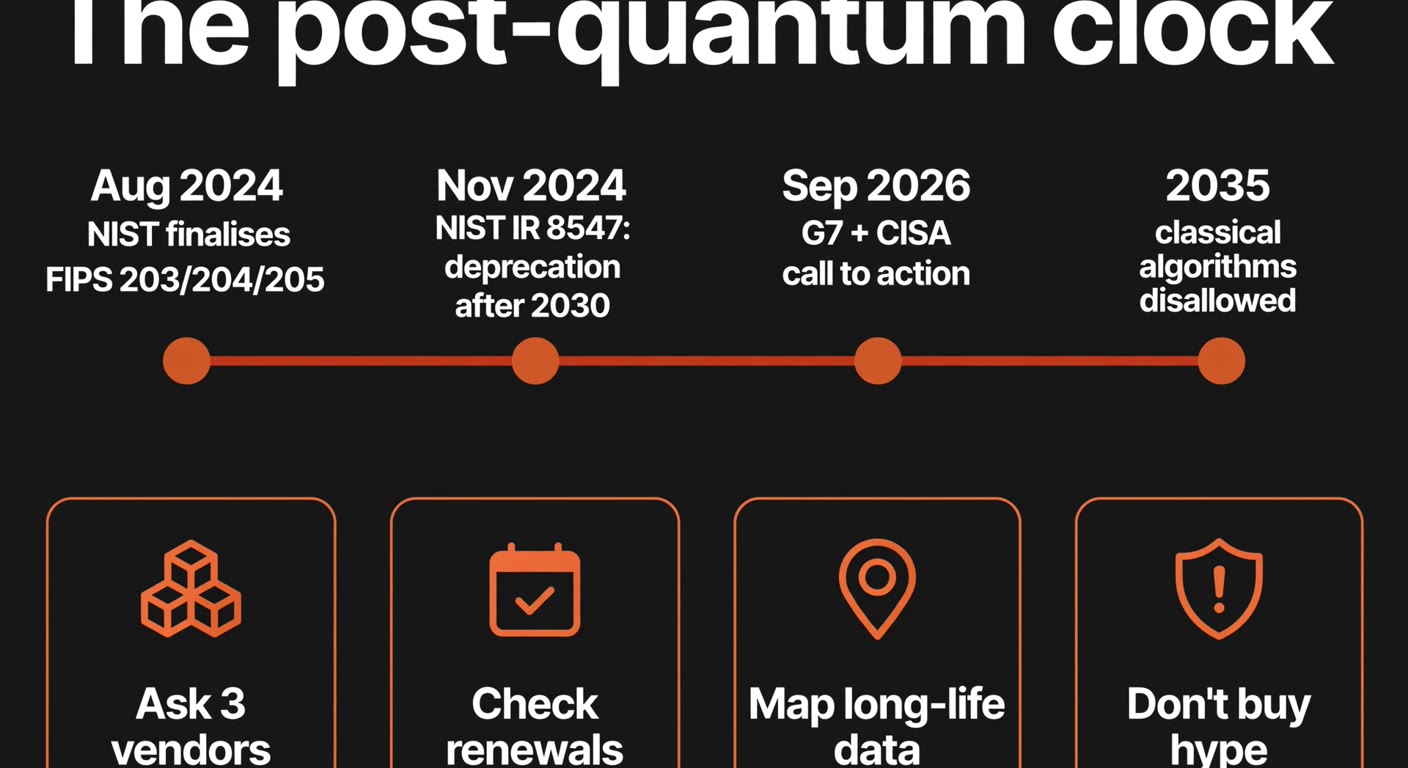
Pregunta una cosa concreta a tres proveedores
Elige los tres cuyo software o hardware te costaría más sustituir: el alojamiento, las copias de seguridad, el firewall o la VPN, tu ERP o la plataforma de contabilidad. Mándales el mismo correo corto. Las preguntas vagas reciben respuestas vagas, así que sé preciso: «¿vuestra plataforma admite hoy intercambio de claves híbrido post-cuántico sobre TLS y, si no, para cuándo? ¿Cuáles de vuestros productos son criptoágiles, es decir, se les puede cambiar el algoritmo con una actualización de software y no cambiando el equipo? ¿Quién es en vuestra organización el responsable del plan de migración a PQC?». Guarda las respuestas en una carpeta. Esa carpeta es todo el entregable.
Mete la agilidad criptográfica en tu próxima renovación de hardware
El único error verdaderamente caro que puede cometer una pyme es comprar en 2026 un equipo de larga vida que no se pueda actualizar. Los firewalls, los concentradores VPN, los equipos NAS, los dispositivos de copia de seguridad, los paneles de control de accesos, los lectores de tarjetas y parte del hardware de doble factor llevan un firmware que se renueva cada cinco o siete años. Antes de firmar, pregunta si el fabricante puede entregar criptografía nueva con una actualización de firmware, y pide una fecha en lugar de una garantía verbal. Si la respuesta es «ya veremos», compra el otro modelo. No te cuesta nada hoy y te ahorra tener que cambiar todo el equipo en 2032.
Mapea dónde vive la información de larga vida
Una página. ¿Dónde guardas la información que seguiría doliendo dentro de diez años: los contratos, los planos, los precios de clientes, los historiales médicos y legales, los archivos que nunca borras? La mayoría de las pymes responde esto en veinte minutos, y de paso es un ejercicio de minimización de datos: lo que esté en esa lista y no necesite nadie es un borrado que puedes hacer ya, y así encoges a la vez el problema cuántico y tu exposición al RGPD.
Quédate con la respuesta del calendario de renovaciones y para
La propia guía técnica del G7 dice que compres productos preparados para PQC cuando toque renovar, siguiendo tu calendario normal de renovaciones. Ese es todo el plan de migración para una empresa de tu tamaño: sin proyecto, sin partida de presupuesto, sin comité. Tu calendario de renovaciones es el plan. Escríbelo en una frase para poder citarlo más adelante y vuelve a lo tuyo.
Qué no comprar y por qué no preocuparse
Con este documento hay dinero que ganar, y la mayor parte se está ganando mal. Una lista corta de cosas que conviene rechazar:
- La etiqueta de «a prueba de cuántica» o «quantum-safe» en una VPN, un antivirus o un servicio alojado. Hoy ningún producto es post-cuántico del todo. Lo más avanzado que existe es híbrido: un algoritmo clásico combinado con uno post-cuántico, de modo que sigues protegido si cae cualquiera de los dos. Si un proveedor promete más que eso, pregúntale qué estándar FIPS implementa y en qué versión.
- Desmontar el cifrado que ya funciona este año. Ni el G7 ni NIST lo piden, y una migración mal hecha es una forma muchísimo más probable de perder datos que un ordenador cuántico.
- Un consultor que «evalúe tu preparación cuántica». Para una empresa de menos de unas cincuenta personas, la evaluación son los cuatro pasos de arriba. Si alguien te ofrece hacerla por una cuota mensual antes de que hayas preguntado nada a tus tres proveedores, estás pagando por una plantilla.
- El pánico del «cosechar ahora, descifrar después» con datos rutinarios. Un albarán de 2024 no es un secreto de Estado. Solo la lista de información de larga vida merece este nivel de atención.
De dónde salen 2030 y 2035
Esas fechas no son una cuenta atrás hacia el apocalipsis cuántico. Son el plan de transición del propio NIST. Los tres estándares post-cuánticos principales se cerraron el 13 de agosto de 2024: FIPS 203 para el establecimiento de claves (ML-KEM), FIPS 204 para firmas digitales (ML-DSA) y FIPS 205 como esquema de firma de respaldo basado en hash (SLH-DSA). NIST publicó el plan de migración, IR 8547, el 12 de noviembre de 2024, y es rotundo con el calendario: los algoritmos de clave pública clásicos, como RSA y la criptografía de curva elíptica, quedan en desuso a partir de 2030 y prohibidos a partir de 2035, y los sistemas de alto riesgo se moverán mucho antes. Un memorándum de seguridad nacional de Estados Unidos fija 2035 como objetivo para los sistemas federales.
Nada de eso es una ley que multe a una pyme. Es el calendario con el que trabajan tus proveedores de software, o sea, el calendario al que de verdad se van a adaptar las librerías TLS, los navegadores, los servicios en la nube y el firmware del hardware. No tienes que llevar tú la cuenta. Solo tienes que evitar comprar cosas que se queden atrás por ese calendario.
Una última cosa que conviene saber: los algoritmos ya están en circulación. El intercambio de claves híbrido con ML-KEM junto a X25519 está desplegado en la pila TLS actual, y por eso preguntar a un proveedor «¿lo admitís hoy?» es una pregunta razonable con respuesta comprobable, no un examen de adivinación.
Preguntas frecuentes
¿Mi pyme necesita ya la criptografía post-cuántica?
Ni con urgencia ni como proyecto. Lo que necesitas ahora es no comprar hardware y software de larga vida cuya criptografía no se pueda actualizar, y saber qué datos tuyos tienen que seguir siendo confidenciales una década o más. Los productos que compres este año con un ciclo de cinco a siete años seguirán en servicio cuando lleguen las fechas de retirada de 2030.
¿Qué es «cosechar ahora, descifrar después»?
Es la razón de que el calendario sea más corto de lo que sugieren los propios ordenadores cuánticos. Un atacante graba hoy tráfico cifrado o copia archivos cifrados y los almacena, y los descifrará cuando exista un ordenador cuántico criptográficamente relevante. Solo sale a cuenta con datos que mantienen su valor durante años, y por eso la pregunta práctica es cuáles de tus registros seguirían siendo sensibles en 2036.
¿Sobre qué estándares debo preguntar a mis proveedores?
FIPS 203 (ML-KEM, para el establecimiento de claves), FIPS 204 (ML-DSA, para firmas digitales) y FIPS 205 (SLH-DSA, un respaldo basado en hash). En las redes actuales la respuesta realista es un despliegue híbrido —ML-KEM junto a un algoritmo clásico como X25519— para que el tráfico siga protegido si falla cualquiera de los dos. Pregunta cuáles de ellos implementa un proveedor y en qué versión de producto.
¿Los navegadores y los proveedores de nube ya lo soportan?
El intercambio de claves híbrido post-cuántico ya forma parte de la pila TLS actual, y por eso «¿lo admitís hoy?» tiene una respuesta comprobable. Las firmas digitales son la mitad más lenta de la migración: las cadenas de certificados, la firma de código y la firma de documentos tardan más en cambiar que el intercambio de claves.
¿Hay un plazo legal para una empresa privada?
No. Las fechas de 2030 y 2035 vienen del plan de transición de NIST y de un memorándum de seguridad nacional de Estados Unidos que cubre los sistemas federales, no de una norma que multe a empresas privadas. La presión real llega por los contratos y los cuestionarios de proveedor, y por el calendario al que se adapten tus proveedores.
¿Necesitas una segunda opinión en lenguaje claro?
En BigLobster ayudamos a equipos pequeños a convertir requisitos de seguridad difusos en una lista corta de comprobaciones concretas: las preguntas a proveedores, el mapa de datos y las decisiones de renovación que de verdad importan en una empresa de tu tamaño.
Cuéntanos cómo lo tienes montado